
ISO/IEC 27001 说明
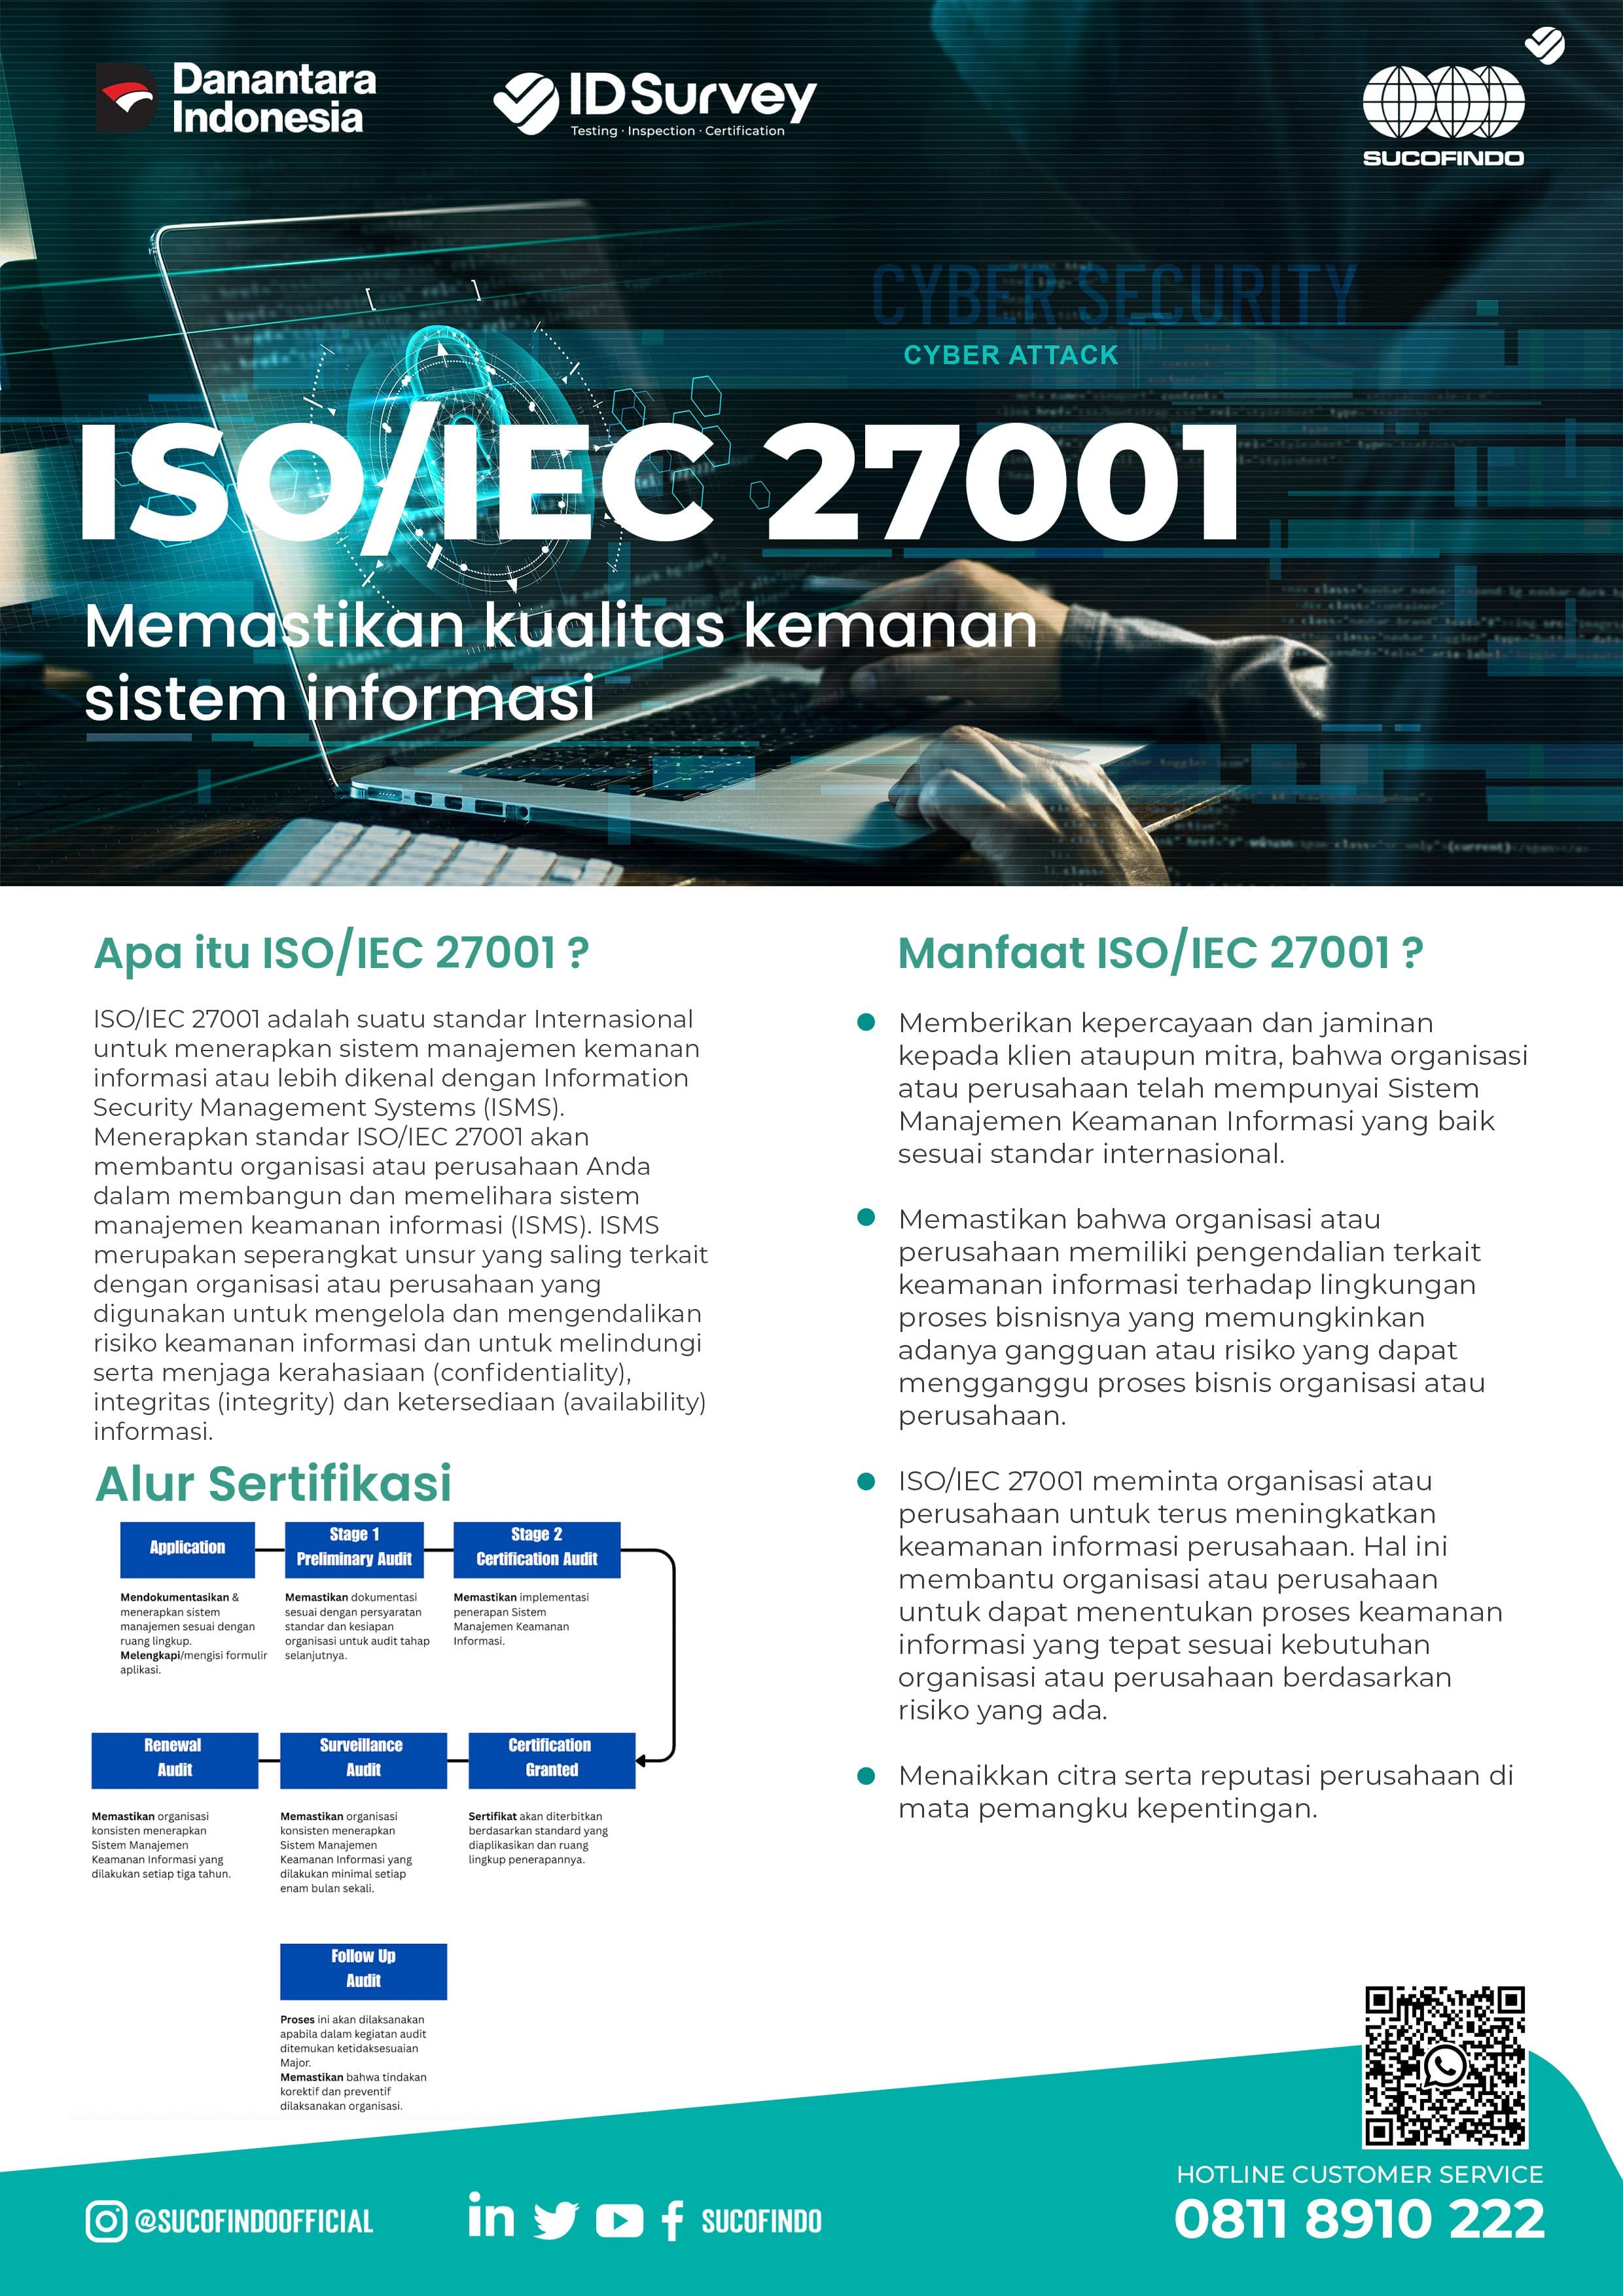
ISO/IEC 27001 是关于信息安全管理体系(Information Security Management System / ISMS)的国际标准。该标准由国际标准化组织(ISO)和国际电工委员会(IEC)共同发布,为组织管理信息安全风险提供框架和指导方针。PT SUCOFINDO 提供 ISO/IEC 27001 认证服务,帮助企业实施信息安全管理体系(ISMS)。
ISO/IEC 27001 的范围
ISO/IEC 27001 – 信息安全管理体系(ISMS) 的主要目标是通过实施风险管理流程,保障信息的机密性、完整性和可用性,同时增强相关方的信任。
该标准采用系统化的方法,确保组织能够有效保护信息的机密性、完整性和可用性。通过实施该认证,企业可以获得以下益处:
有效的风险管理
企业能够以系统化、结构化的方式识别和管理信息安全风险。通过全面的风险评估,组织可以识别潜在威胁、分析其影响,并实施适当的安全控制措施,以降低相关风险。提升客户信任
ISO/IEC 27001 是广泛认可的国际标准,也是组织实施完善信息安全实践的重要证明。这有助于增强客户、商业伙伴及其他相关方对组织保护其所提供信息能力的信任。符合相关法规及法律要求
企业能够满足与信息安全相关的法律法规要求。通过实施相关控制措施,组织可以确保符合数据隐私、个人数据保护以及其他与信息安全相关的法律法规和要求。提升业务连续性
企业能够识别和管理可能影响运营连续性的风险。通过制定灾难恢复计划、开展相关测试和培训,并实施适当的控制措施,组织可以增强应对业务中断的韧性,确保业务持续运营。加强供应商及供应链管理
企业能够管理与供应商及商业伙伴相关的信息安全风险。在认证过程中,组织将对合作第三方的信息安全状况进行审查和评估,从而帮助确保整个供应链中的信息安全得到有效保障。
实施 ISO/IEC 27001 包括一系列步骤,例如制定信息安全政策、开展风险评估、制定并实施适当的安全控制措施,以及进行持续的监测和定期评审。